Malware Yoba: Ciberdelincuentes usan binarios de ChatGPT y Claude para atacar usuarios de IA
El interés global por la inteligencia artificial ha abierto un nuevo frente para el cibercrimen. Los atacantes ya no necesitan vulnerar los modelos de lenguaje directamente; les basta con explotar el entusiasmo y la confianza de los usuarios que buscan nuevas aplicaciones.
Una investigación publicada por Check Point Research (CPR) expone la campaña de malware Yoba, una sofisticada operación que suplanta aplicaciones de escritorio de ChatGPT y Claude, aprovechando binarios legítimos y firmados de OpenAI y Anthropic para distribuir amenazas informáticas.
El gancho: Envenenamiento SEO y repositorios falsos de GitHub
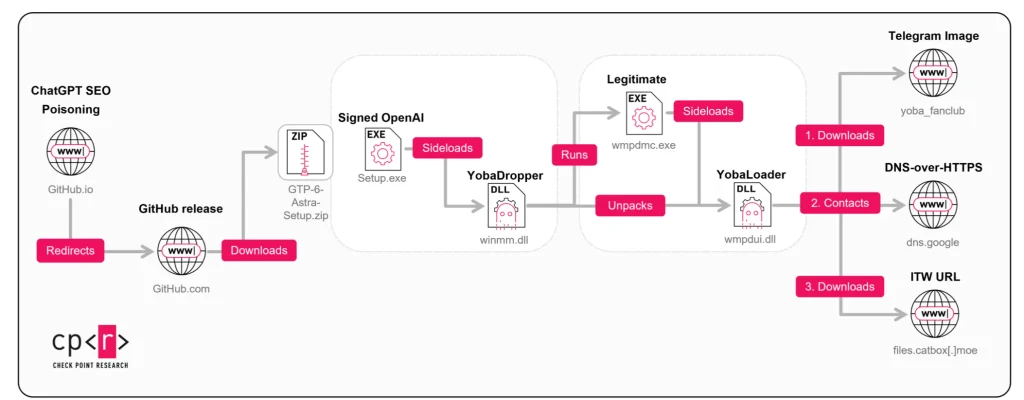
La cadena de infección comienza en los motores de búsqueda. A través de tácticas de envenenamiento SEO (SEO poisoning), los atacantes lograron posicionar proyectos maliciosos en los primeros resultados de Google.
Para engañar a los internautas, crearon repositorios y sitios en GitHub Pages promocionando supuestas versiones de escritorio de modelos inexistentes o muy esperados, tales como “GPT-5.6 Sol”, “GPT-6 Astra” y “Claude Opus”. Al intentar descargar el software, los usuarios obtenían un archivo ZIP malicioso alojado directamente en los lanzamientos (releases) de GitHub.
Carga lateral de DLL: El truco tras los binarios firmados
Uno de los aspectos más críticos de Yoba es cómo evade las alertas de seguridad iniciales. Los paquetes descargados incluyen ejecutables legítimos y firmados, como OpenAI Setup.exe o el instalador oficial de Claude.
- Técnica empleada: Los atacantes recurren a la carga lateral de DLL (DLL side-loading).
- Mecanismo: Al ejecutar el instalador legítimo, este carga de forma automática una biblioteca maliciosa llamada
winmm.dllsituada en la misma carpeta. - Aclaración clave: Ni OpenAI ni Anthropic han sufrido brechas en su infraestructura; los ciberdelincuentes simplemente abusan de la confianza de sus firmas digitales para camuflar el archivo malicioso.
Persistencia y sigilo con YobaDropper y YobaLoader
Tras ejecutarse, el componente YobaDropper realiza diversas comprobaciones de evasión antes de continuar: valida que provenga del instalador esperado, introduce retardos programados, analiza el idioma regional y exige privilegios de administrador.
Superados estos filtros, despliega YobaLoader junto con un ejecutable legítimo de Windows y programa una tarea para mantener la persistencia tras cada reinicio del sistema.
Para comunicarse con el servidor de control sin levantar sospechas, Yoba evita las infraestructuras tradicionales y utiliza servicios legítimos de internet:
- Telegram: YobaLoader descarga la imagen de perfil de un canal específico para generar dinámicamente un dominio.
- Google DNS-over-HTTPS (DoH): Consulta registros TXT para dicho dominio y los descifra.
- Catbox: Recupera la carga útil cifrada desde este servicio de alojamiento externo.
La carga útil: Minería de Monero y riesgos mayores
En los incidentes analizados por CPR, la carga final fue el minero de criptomonedas XMRig (versión 6.26.0), configurado para comunicarse vía Tor y pausar su actividad cuando detecta que el usuario está utilizando la computadora.
Sin embargo, el peligro no se limita a la criptominería. YobaLoader es un cargador genérico capaz de distribuir cualquier ejecutable de Windows o script de PowerShell, lo que abre la puerta a ransomware, troyanos bancarios o robo de credenciales.
Recomendaciones para mitigar el riesgo
Para proteger tanto a usuarios individuales como a entornos corporativos, CPR recomienda:
- Descargar únicamente de canales oficiales: Evitar enlaces de GitHub no verificados o resultados de búsqueda no oficiales para herramientas de IA.
- Restricción de privilegios: Limitar los permisos de administrador en equipos de trabajo para evitar la instalación de binarios no autorizados.
- Monitoreo de comportamiento: Implementar soluciones de seguridad para endpoints que analicen la actividad de los procesos en tiempo de ejecución y bloqueen comportamientos anómalos derivados de aplicaciones de confianza.