Hackers apagan refrigeradores en supermercados de Europa: la nueva amenaza al retail
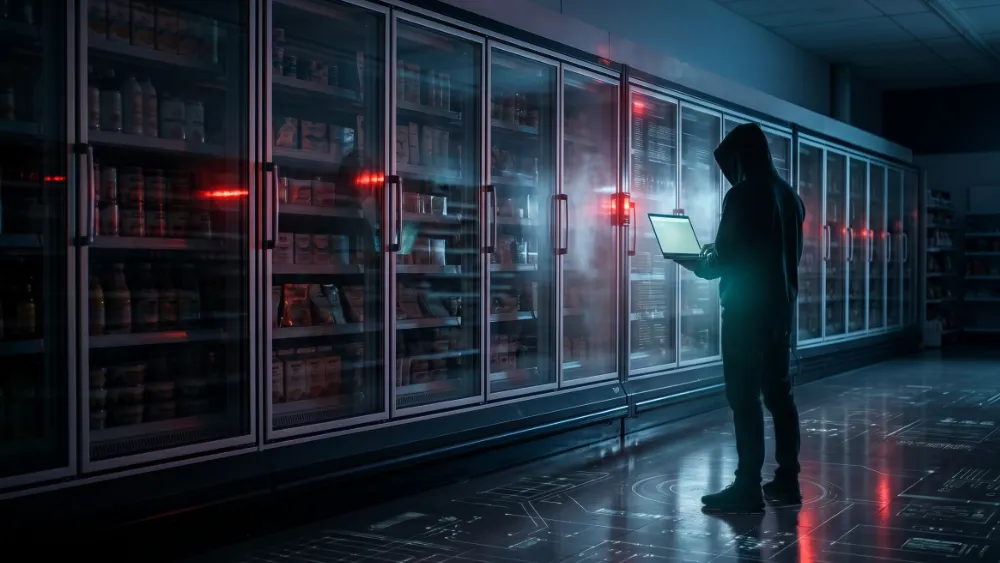
La convergencia entre la tecnología operativa (OT), los dispositivos IoT y las redes corporativas ha abierto una nueva superficie de ataque. Un reciente informe de Check Point Research (CPR) reveló una alarmante ofensiva cibernética dirigida a supermercados y cadenas de retail en al menos 11 países de Europa, donde ciberdelincuentes lograron alterar la temperatura o apagar por completo sistemas de refrigeración y congeladores comerciales.
Lo que inició a mediados de octubre en Francia se expandió rápidamente a Bélgica —el país más afectado—, Suecia, Irlanda, Países Bajos, Estonia, Finlandia, Portugal, Italia y Alemania, además de registrarse intentos de intrusión en el Reino Unido.
La vulnerabilidad detrás del termostato: interfaces expuestas
El vector principal de esta amenaza reside en la exposición directa a internet de las interfaces de gestión de los sistemas de refrigeración. Una sola consola mal configurada o sin protección adecuada puede dar acceso y control a decenas o cientos de unidades de frío simultáneamente.
Según el relevamiento de CPR a escala global sobre las interfaces expuestas correspondientes a este modelo vulnerable, la distribución geográfica se concentra en:
- Francia: 31,2 %
- Estados Unidos: 8,6 %
- España: 8,4 %
- Bélgica: 7,5 %
- Polonia: 6,2 %
- Países Bajos: 4,7 %
- Otros mercados: Suecia (3,3 %), Dinamarca (2,9 %), Kazajistán (2,4 %) y Alemania (2,2 %).
Aunque la simple exposición en la web no implica que cada sistema haya sido vulnerado, sí representa una puerta abierta para que actores maliciosos manipulen parámetros operativos, estropeen toneladas de alimentos perecederos y generen graves pérdidas económicas y de reputación.
Un sector bajo asedio digital
Este incidente forma parte de una tendencia más amplia de presión cibernética sobre el sector de Bienes y Servicios de Consumo. Los datos reflejan incrementos significativos a nivel global:
- Las organizaciones europeas del sector enfrentan un promedio cercano a los 2.200 ataques semanales (un alza interanual del 43 %).
- A nivel global, la cifra escala a unos 2.350 ataques por semana, lo que representa un aumento del 40 %.
Como advirtió Gil Messing, Chief of Staff en Check Point Software, una vez demostrado que estos sistemas de control pueden ser explotados para generar impacto económico visible, otros grupos de amenazas podrían replicar tácticas similares con fines financieros, políticos o de sabotaje.
Claves de ciberseguridad para proteger sistemas IoT y de refrigeración
Para garantizar la continuidad del negocio y la seguridad alimentaria, los equipos de tecnología y seguridad en retail deben tratar a los controladores industriales con el mismo rigor que a cualquier servidor crítico:
- Evitar la exposición directa: Nunca dejar paneles de gestión o controladores accesibles públicamente en internet; emplear redes privadas virtuales (VPN) segmentadas o accesos de confianza cero (ZTNA).
- Eliminar credenciales por defecto: Cambiar de inmediato las contraseñas predeterminadas del fabricante por combinaciones robustas y únicas.
- Autenticación Multifactor (MFA): Requerir MFA de manera obligatoria para cualquier conexión o gestión remota.
- Actualización de firmware: Aplicar parches de seguridad y mantener actualizados los controladores de planta.
- Monitoreo y telemetría independiente: Implementar sistemas de sensores y alertas independientes que detecten y notifiquen anomalías de temperatura en tiempo real, permitiendo aislar incidentes antes de que deriven en la pérdida de productos.