Operación FlashHole: Lazarus usa IA y criptografía poscuántica para ciberespionaje
El cibercrimen corporativo ha entrado en una fase más sofisticada y difícil de rastrear. El Equipo Global de Investigación y Análisis de Kaspersky (GReAT) ha sacado a la luz la Operación FlashHole, una elaborada campaña de ciberespionaje atribuida al reconocido grupo de amenaza persistente avanzada (APT) Lazarus.
En esta campaña, activa desde al menos julio de 2025, los atacantes han fusionado ingeniería social hiperrealista generada por inteligencia artificial, explotación de software legítimo y tecnologías de cifrado avanzadas para evadir las defensas tradicionales de las organizaciones.
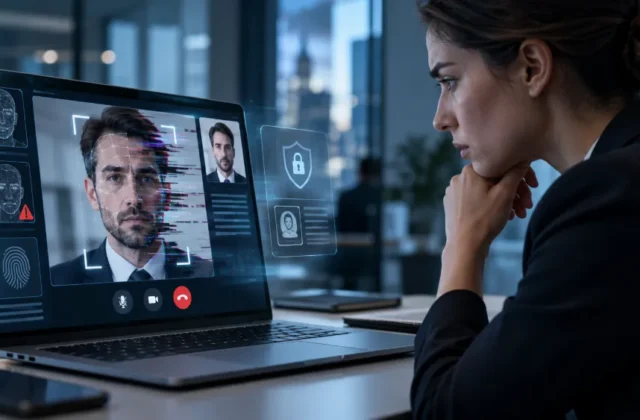
El engaño: Hojas de vida y rostros sintéticos generados con IA
Para lograr el acceso inicial, Lazarus dejó atrás los correos genéricos de spam y recurrió al spear-phishing contextualizado. Los ciberdelincuentes crearon sitios web que emulaban portafolios profesionales y currículums de candidatos en busca de empleo.
La clave del camuflaje radicó en el uso de inteligencia artificial:
- Imágenes hiperrealistas: Las fotos de los supuestos postulantes fueron generadas con herramientas de IA para dotar de aparente autenticidad a los perfiles fraudulentos.
- Personalización del contenido: Los investigadores determinaron que la IA también se utilizó para adaptar los sitios web falsos al perfil e intereses de las víctimas específicas.
La infección, sin embargo, no dependía exclusivamente de que la víctima descargara un archivo malicioso visible. Al acceder a estos sitios, los atacantes aprovechaban una presunta vulnerabilidad en el software de seguridad y autenticación CrossWeb EX (ampliamente usado en Asia), logrando la instalación de malware en el equipo objetivo sin levantar sospechas.
TouchHub, ClientHub y el salto a la criptografía poscuántica
Durante la investigación, Kaspersky identificó dos herramientas maliciosas nunca antes documentadas: TouchHub y ClientHub. Ambas permiten a los atacantes ejecutar comandos remotos, desplegar cargas adicionales y mantener el canal de mando y control (C2), llegando a utilizar servicios legítimos en la nube como Dropbox para ocultar el tráfico de red malicioso.
El aspecto más disruptivo de la Operación FlashHole es la adopción temprana de criptografía poscuántica por parte de Lazarus. Diseñada originalmente para proteger datos contra la capacidad de descifrado de los futuros ordenadores cuánticos, los atacantes la están empleando para blindar la comunicación entre las máquinas comprometidas y sus servidores C2. De acuerdo con Sojun Ryu, investigador sénior de seguridad en Kaspersky GReAT, el grupo lleva utilizando esta técnica desde al menos septiembre de 2024, complementándola con malware que opera en memoria sin dejar archivos convencionales en el disco.
Una alerta latente para América Latina
Aunque las víctimas registradas hasta ahora pertenecen a distintos sectores en Asia, Kaspersky advierte que el vector de ataque representa un riesgo directo para América Latina, una región donde Lazarus cuenta con un historial recurrente de operaciones. Dado que la campaña explota herramientas cotidianas como el correo electrónico, plataformas profesionales de empleo y servicios en la nube, cualquier organización corporativa puede ser un blanco potencial.
Claves de prevención para los equipos de TI y Ciberseguridad
Para mitigar el riesgo frente a técnicas de engaño avanzadas y exploits silenciosos, los especialistas recomiendan:
- Auditar perfiles y enlaces externos: Capacitar a los equipos de Recursos Humanos y reclutamiento para contrastar la autenticidad de postulaciones espontáneas y no interactuar con enlaces o portafolios no verificados.
- Priorizar la gestión de vulnerabilidades: Aplicar parches de forma continua en aplicaciones legítimas de autenticación y herramientas de uso corporativo.
- Supervisar servicios en la nube: Limitar privilegios de usuario y monitorear comunicaciones anómalas con plataformas de almacenamiento como Dropbox.
- Desplegar capacidades EDR/XDR y MDR: Implementar defensas en el endpoint (como Kaspersky Next) y servicios gestionados de detección y respuesta para detectar ejecución de código malicioso sin archivos y actividades anómalas en tiempo real.
- Aprovechar la Inteligencia de Amenazas (Threat Intelligence): Mantener a los analistas de seguridad informados sobre los patrones y vectores emergentes de grupos APT para anticipar incidentes.