Deepfakes y clonación de voz: 5 señales clave para detectar fraudes con Inteligencia Artificial
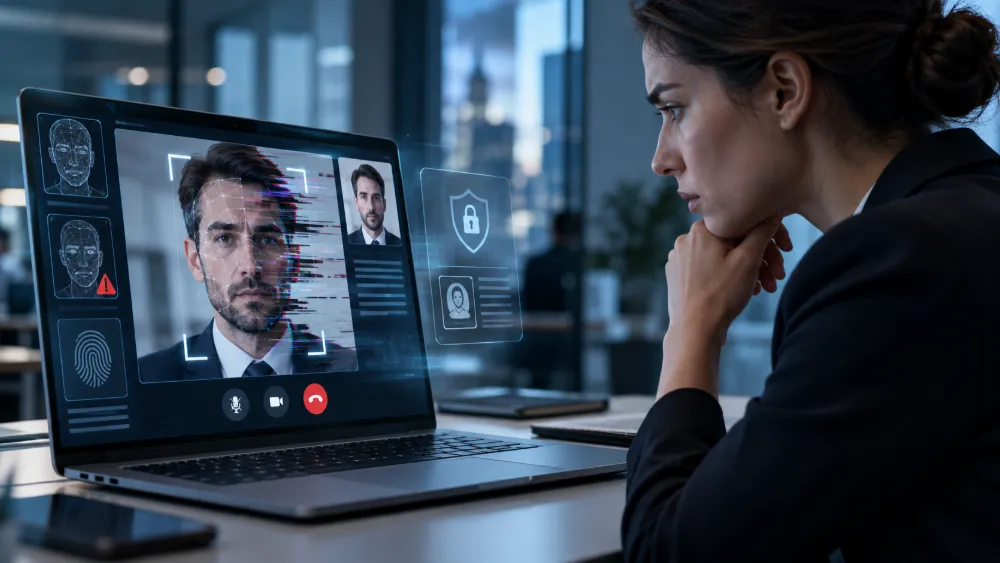
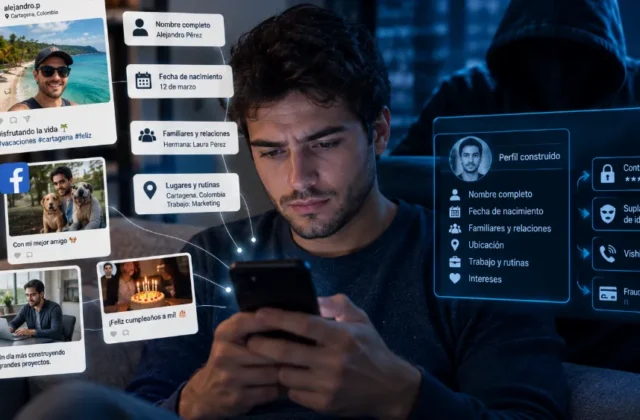
Escuchar la voz de un familiar o ver a un compañero de trabajo en videollamada solía ser prueba irrefutable de su identidad. Sin embargo, la evolución acelerada de la Inteligencia Artificial generativa ha transformado por completo las reglas de la seguridad digital.
Hoy en día, las herramientas de clonación de voz y generación de video sintético no solo son accesibles para cualquier persona, sino que operan a velocidades alarmantes. De acuerdo con pruebas técnicas realizadas por NCC Group y citadas por IEEE Spectrum, actualmente es viable clonar una voz sintética en tiempo real con una latencia de apenas medio segundo utilizando una computadora portátil común.
En el marco del Mes de la Ciberseguridad, OlimpIA (compañía de tecnología de Grupo Colpatria) advierte que este salto tecnológico ha disparado los ataques de ingeniería social orientados a la suplantación de directivos, familiares y proveedores clave. Como explica Simbad Ceballos, CEO de OlimpIA: “Una voz conocida o un rostro familiar pueden utilizarse para influir en decisiones, solicitar información o impulsar acciones urgentes. Por eso, cada vez es más importante validar la identidad de quién está detrás de una interacción digital”.
5 señales de alerta para identificar intentos de suplantación con IA
Aunque las herramientas de IA son cada vez más sofisticadas, los atacantes suelen apoyarse en patrones de comportamiento y fallas técnicas. Estas son cinco señales fundamentales para detectar un posible intento de fraude:
- Sentido extremo de urgencia: Frases como “transfiere ya”, “es una emergencia” o “necesito el código de inmediato y no llames a nadie” buscan anular el pensamiento crítico y recortar el tiempo de validación de la víctima.
- Peticiones fuera de los protocolos habituales: Si un directivo exige saltarse los pasos rutinarios para autorizar un pago, un proveedor pide consignar en una cuenta distinta o un familiar recurre a un canal inusual, se debe desconfiar de inmediato.
- Resistencia a la confirmación externa: Quien intenta engañar evitará a toda costa que la llamada se corte o que se intente contactar a otras personas para contrastar la situación.
- Microanomalías en el tono o la cadencia de voz: Pausas mecánicas, entonaciones planas o respuestas ligeramente desfasadas pueden delatar una voz sintética. Aun así, la ausencia de fallas acústicas no garantiza autenticidad total.
- Descoordinación visual en videollamadas: Movimientos atípicos en los labios, parpadeos irregulares, artefactos en los bordes de la cara o transiciones poco naturales revelan el uso de filtros sintéticos y modelos deepfake en tiempo real.
La verificación: el único estándar seguro contra los ataques sintéticos
A medida que los algoritmos perfeccionen la sincronización labial y la prosodia de la voz, buscar errores a simple vista será insuficiente. Por ello, las organizaciones deben transformar sus políticas operativas, robusteciendo procesos críticos como la entrega de credenciales, el acceso a datos confidenciales y la aprobación de giros bancarios.
La defensa más efectiva radica en instaurar mecanismos de verificación multicanal y validación de identidad obligatoria antes de actuar o compartir datos confidenciales. Como concluye Ceballos, “la prevención dependerá cada vez menos de descubrir el engaño a simple vista y más de contar con mecanismos capaces de comprobar la identidad antes de actuar”.