Amenazas digitales en Colombia: cuarto país más impactado de América según Microsoft
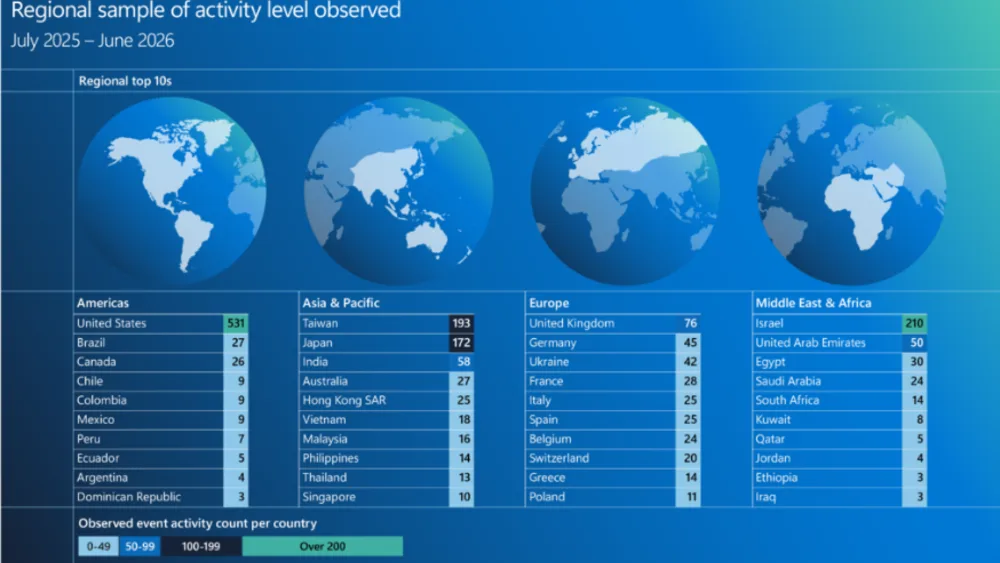
El ecosistema de la ciberseguridad enfrenta una transformación sin precedentes impulsada por la inteligencia artificial y la sofisticación de las redes delictivas. Con el lanzamiento de la séptima edición del Microsoft Digital Defense Report 2026, la compañía tecnológica reveló el panorama de amenazas registrado entre el 1 de julio de 2025 y el 30 de junio de 2026, dejando datos preocupantes para la región: Colombia se posicionó como el cuarto país de las Américas y el número 30 a nivel global entre las naciones donde las empresas e infraestructuras fueron impactadas con mayor frecuencia por actividad cibernética.
A partir del análisis de más de 165 billones de señales de seguridad procesadas a diario, el informe evidencia un entorno donde la velocidad de los ataques y la interconexión de riesgos exigen una respuesta inmediata.
La doble cara de la Inteligencia Artificial y la urgencia de respuesta
Uno de los principales hallazgos del reporte es la influencia directa de la IA: mientras fortalece las herramientas de defensa para mitigar incidentes, también incrementa la velocidad y escala con la que operan los ciberdelincuentes.
Esta aceleración ha reducido drásticamente los márgenes de maniobra de las empresas: actualmente, el tiempo entre el descubrimiento de una vulnerabilidad y su explotación activa puede ser inferior a 24 horas. Las organizaciones ya no disponen de días para aplicar parches o contener brechas; la detección y respuesta automatizada se han vuelto esenciales.
El eslabón crítico: identidades y credenciales en la mira
El informe subraya que las identidades siguen siendo la principal puerta de entrada a los sistemas corporativos:
- El phishing representó el 23% de las intrusiones observadas a nivel global.
- Efecto multiplicador: En más del 52% de las intrusiones donde hubo cuentas comprometidas, los atacantes lograron sustraer credenciales adicionales.
- Impacto en Colombia: La Unidad de Crímenes Digitales (DCU) de Microsoft ha identificado a 16.071 víctimas en el país vinculadas a operaciones criminales, centradas principalmente en malware y campañas masivas de robo de credenciales.
Jimena Mora, abogada corporativa senior de la DCU de Microsoft, destacó que la estrategia debe ir más allá de apagar incendios:
«La ciberseguridad ya no consiste únicamente en responder a incidentes, sino en interrumpir los ecosistemas criminales que los hacen posibles. En Microsoft combinamos inteligencia de amenazas, acciones legales y colaboración con autoridades y socios estratégicos para dificultar las operaciones de los ciberdelincuentes y ayudar a las organizaciones a mantenerse protegidas».
Riesgos en cadena: el peligro de la interconexión
En un entorno digital globalizado, los ataques rara vez quedan aislados. Una brecha en una sola cuenta, un proveedor externo o una plataforma compartida tiene el potencial de desatar un efecto dominó que trasciende fronteras, afectando a múltiples organizaciones e industrias asociadas.
Claves para blindar las organizaciones en 2026
Frente a este escenario, Microsoft define tres prioridades tácticas para que empresas y entidades fortalezcan su postura de seguridad:
- Proteger las identidades: Implementar mecanismos robustos de autenticación (MFA), disminuir la dependencia de contraseñas tradicionales y blindar con controles estrictos las cuentas de alto valor.
- Acelerar la detección y respuesta: Automatizar flujos de trabajo para minimizar el tiempo entre la identificación de una amenaza y su contención, realizando pruebas y simulacros periódicos de planes de respuesta.
- Fortalecer la resiliencia operativa: Identificar dependencias críticas en proveedores y tecnología para asegurar que las operaciones esenciales continúen activas durante una disrupción, garantizando una recuperación rápida ante cualquier incidente.