Bre-B Cumple un Año en Colombia: Avances, Nuevos Retos y Cómo Evitar Fraudes Digitales
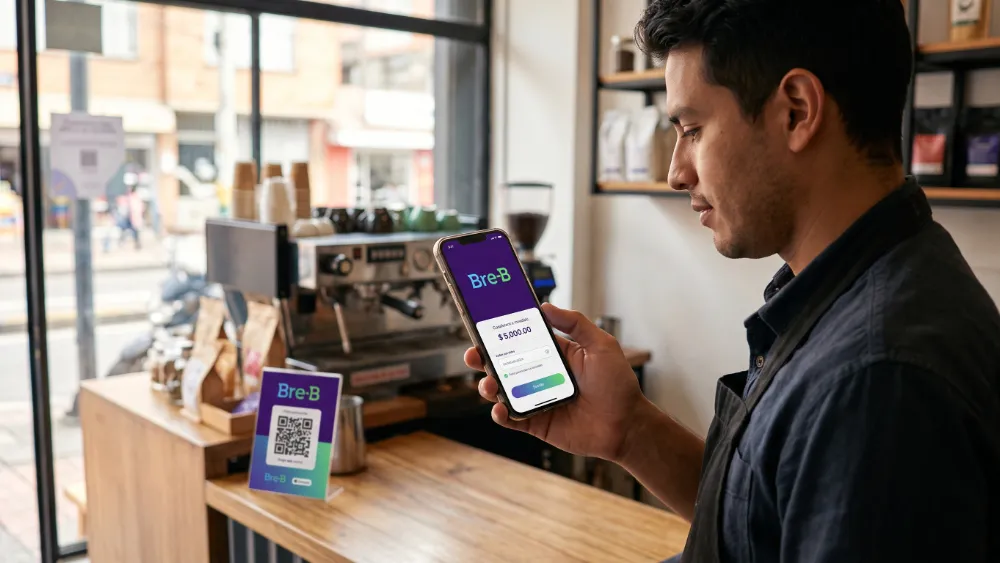
El 6 de octubre de 2026 marca el primer aniversario de la entrada en operación de Bre-B en Colombia. En doce meses, la plataforma transformó radicalmente las transferencias entre entidades financieras mediante el uso de llaves digitales. Sin embargo, la inmediatez transaccional trajo consigo una nueva dinámica para los ciberdelincuentes: explotar la velocidad y la rutina para vulnerar a comercios y empresas.
A través de un reciente análisis, la firma de ciberseguridad Kaspersky advierte que el desafío actual de los negocios no radica en la plataforma en sí, sino en el entorno operativo y humano alrededor de cada transacción: el nuevo paradigma exige verificar antes de confiar.
El Entorno de la Amenaza: Ingeniería Social y Falsificación
Los ciberdelincuentes no necesitan vulnerar la infraestructura central de Bre-B para cometer fraudes. Gran parte de los ataques aprovechan la ingeniería social en los puntos de contacto diarios:
- Comprobantes y capturas de pantalla falsas: En comercios o áreas de tesorería, dar por válida una imagen o notificación en un teléfono móvil ajeno sin conciliarla en el canal bancario oficial suele provocar la entrega de bienes o servicios sin pago real.
- Campañas de phishing y dominios fraudulentos: Kaspersky ha rastreado páginas clonadas que simulan entidades bancarias o procesos de registro de llaves para capturar credenciales y datos financieros.
- Suplantación de identidad: Mensajes urgentes atribuidos a directivos o avisos de proveedores solicitando actualizar sus datos bancarios o llaves digitales para desviar pagos operativos.
“A un año de operación, Bre-B deja una lección importante para las empresas: la ciberseguridad no puede quedarse únicamente en proteger la infraestructura. También debe acompañar los procesos de pago y a las personas que los ejecutan”, señala Lisandro Ubiedo, analista senior de seguridad del equipo GReAT de Kaspersky.
Códigos QR: Nuevos Vectores en Mostradores y Cajas
La popularización de los códigos QR para cobros inmediatos abrió un flanco en el plano físico. La sustitución de adhesivos con códigos QR en cajas o puntos de venta permite a los atacantes redirigir al pagador hacia destinos bancarios distintos o páginas fraudulentas.
Por esta razón, los soportes físicos de cobro deben considerarse parte de la superficie de riesgo corporativa, requiriendo inspecciones periódicas para constatar que no hayan sido manipulados o superpuestos.
Claves de Protección para Empresas y Usuarios
Para aprovechar las ventajas de los pagos inmediatos minimizando riesgos, Kaspersky comparte recomendaciones clave:
Buenas Prácticas Empresariales
- Validación en canales oficiales: No despachar productos ni cerrar acuerdos confiando únicamente en capturas de pantalla o comprobantes presentados por clientes; siempre se debe confirmar el abono en la plataforma bancaria.
- Protocolo ante cambios de datos de proveedores: Si un proveedor solicita cambiar su llave o cuenta bancaria, se debe corroborar la solicitud vía telefónica o por canales previamente acordados antes de transferir.
- Auditoría física de códigos QR: Inspeccionar con frecuencia los códigos expuestos al público para prevenir pegatinas superpuestas.
- Capacitación continua: Entrenar a cajeros, analistas de tesorería, compras y finanzas en la detección de pretexting, phishing y suplantación mediante plataformas de concientización como Kaspersky Automated Security Awareness Platform (KASAP).
- Seguridad en endpoints: Implementar defensas corporativas (como Kaspersky Next) para salvaguardar credenciales y dispositivos.
Recomendaciones para Usuarios y Consumidores
- Verificar el destinatario y monto: Antes de autorizar un pago vía QR o transferencia, confirmar el nombre del receptor y la cifra en la app.
- Utilizar exclusivamente canales oficiales: Gestionar llaves únicamente dentro de las aplicaciones bancarias legítimas, evitando enlaces enviados por mensajería o SMS.
- Desconfiar de la urgencia: Sospechar de avisos que exijan acciones inmediatas o amenacen con el bloqueo de servicios.
- No compartir contraseñas ni códigos: Ningún proceso legítimo requiere entregar contraseñas o factores de autenticación temporales a terceros.
La consolidación de Bre-B en Colombia demuestra que acelerar las transacciones financieras exige paralelamente acelerar y robustecer los procesos de autenticación y verificación humana dentro de las organizaciones.